Die von Ihnen betriebene KI integrieren, verwalten und absichern — auf einem Rechner oder in einer gesamten IT-Landschaft. Self-hosted, eine Ground Truth: Claude Code auf der tiefsten Stufe, Codex und Grok Build daneben. Ehrlich über die eigenen Grenzen.
Diese Dokumentation ist nach dem Diátaxis-Framework
gegliedert — vier Modi, von denen jeder eine andere Anforderung beantwortet. Wählen Sie
den, der zu Ihrem aktuellen Vorhaben passt.
TutorialsLernorientiert. Führen Sie das einzelne Binary aus und erreichen Sie Schritt für Schritt eine befüllte Read/Write-Zugriffsgraph (Access Graph).
How-to-AnleitungenAufgabenorientiert. Eine Quelle anbinden, self-hosten, air-gapped installieren, ein Release verifizieren, Audit an Splunk weiterleiten.
ReferenzInformationsorientiert. Die REST API, der Event Bus (AsyncAPI), die Module, das CLI und die Konfiguration.
ErläuterungVerständnisorientiert. Architektur, der Zugriffsgraph (Access Graph), das Security- und Bedrohungsmodell, Lizenzierung.
Olivares AI integriert, verwaltet und sichert die von Ihnen betriebene KI — auf einem
Rechner oder über eine gesamte IT-Landschaft hinweg, eine Ground Truth: Claude Code auf
der tiefsten Stufe, Codex und Grok Build daneben, als Ergänzung statt als Konkurrenz. Ein einzelnes,
self-hosted Binary gibt Ihrer KI den Kontext, den Ressourcenzugriff und die verwalteten
Sessions, die sie braucht, um echte Arbeit zu leisten, und gibt Ihnen die
granularen Berechtigungen, Richtlinien, Budgets und Audit-Nachweise, um das Ganze zu betreiben —
Modelle, Agenten, MCP-Server, die Identitäten dahinter und die Daten, die sie berühren — über
Ihre Infrastruktur hinweg. Sie sehen weiterhin eine Read/Write-Zugriffskarte (Access Map) dessen,
was jeder von ihnen erreichen kann, und die Abweichung zwischen Permitted und Observed; alles
self-hosted, ohne verpflichtende Telemetrie und standardmäßig ohne Egress der Control Plane.
Ihren Perimeter überschreitet nur, was Sie dafür konfigurieren: Aufrufe an Ihre Modell-APIs,
die von Ihnen eingerichteten SIEM-/Webhook-Ausgaben und ein externer Embedding-Anbieter, falls
Sie einen bereitstellen. Zugleich sagen wir ehrlich, was heute läuft und was pre-v1 ist.
Ehrlich von Grund auf
Wir dokumentieren, was heute läuft und was pre-v1 ist. Tutorial-Befehle sind getestet;
wo der Vertrag etwas noch nicht abdeckt, sagt die Dokumentation das. Siehe
Ehrlichkeit & Grenzen.
Open Core
Das Produkt (Engine, Module, Web) steht unter AGPL-3.0-only; das SDK und die Connectors
stehen unter Apache-2.0; Enterprise-Module sind kommerziell. Siehe
Open Core & Lizenzierung.
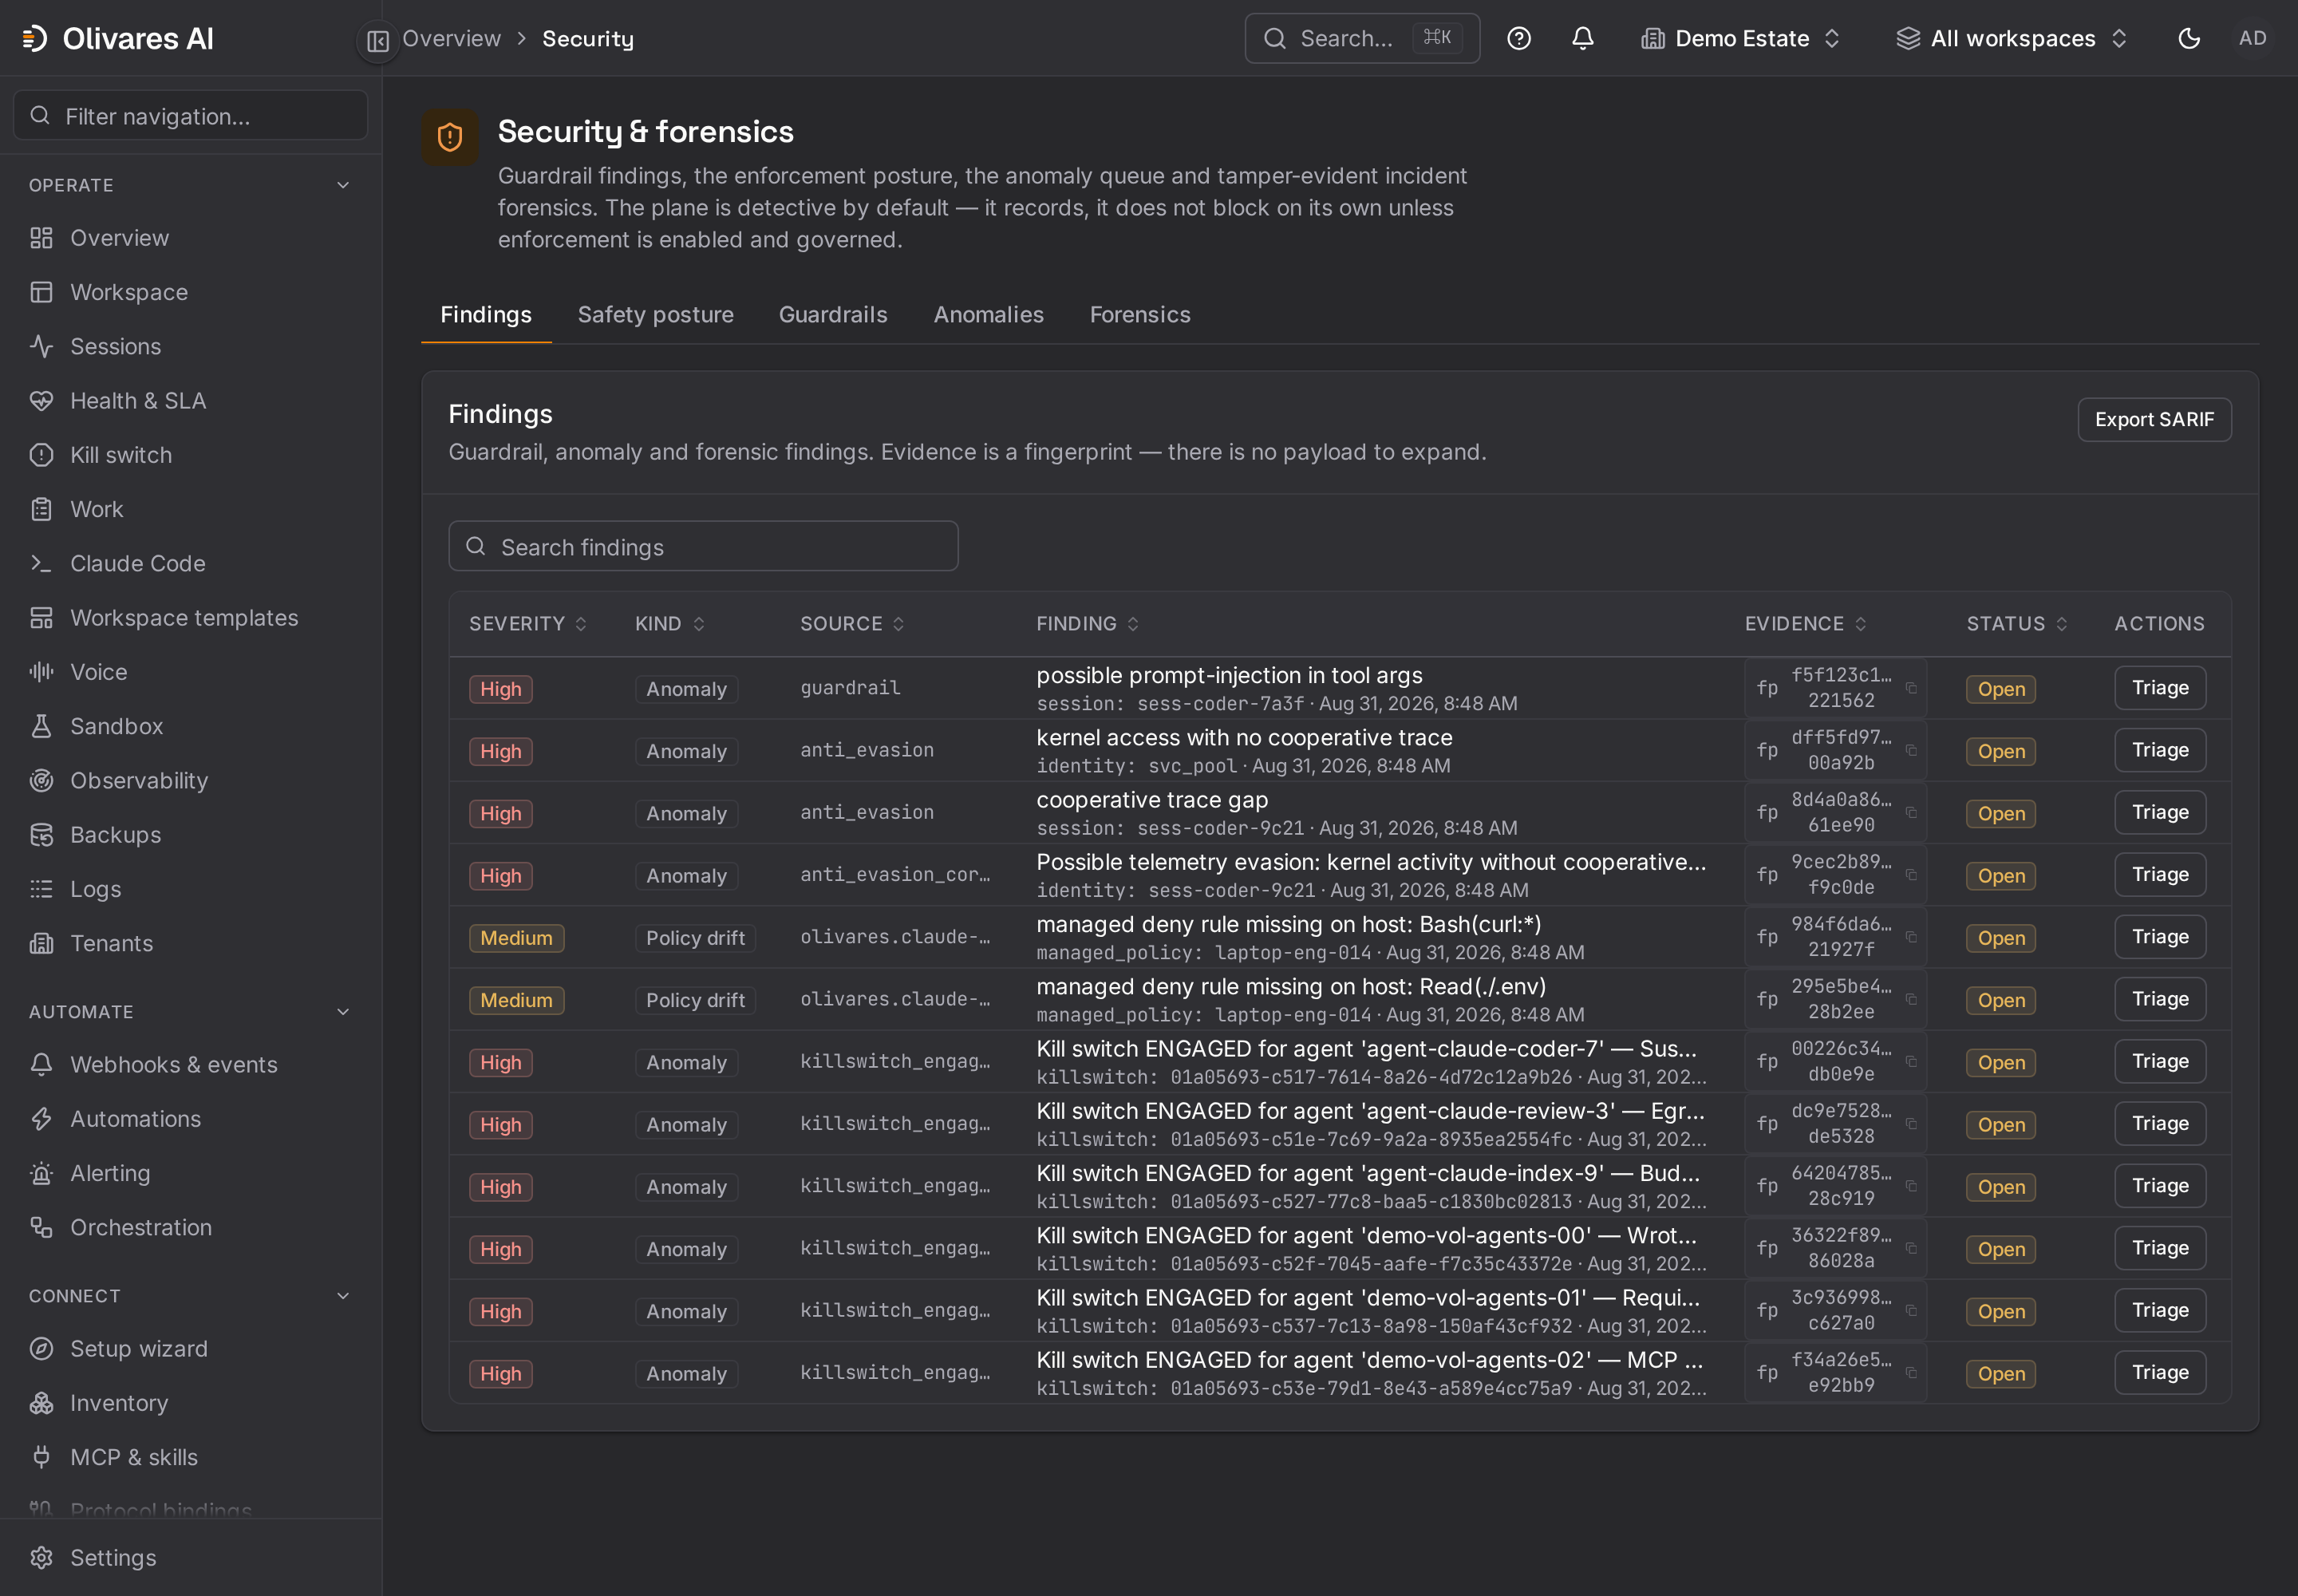
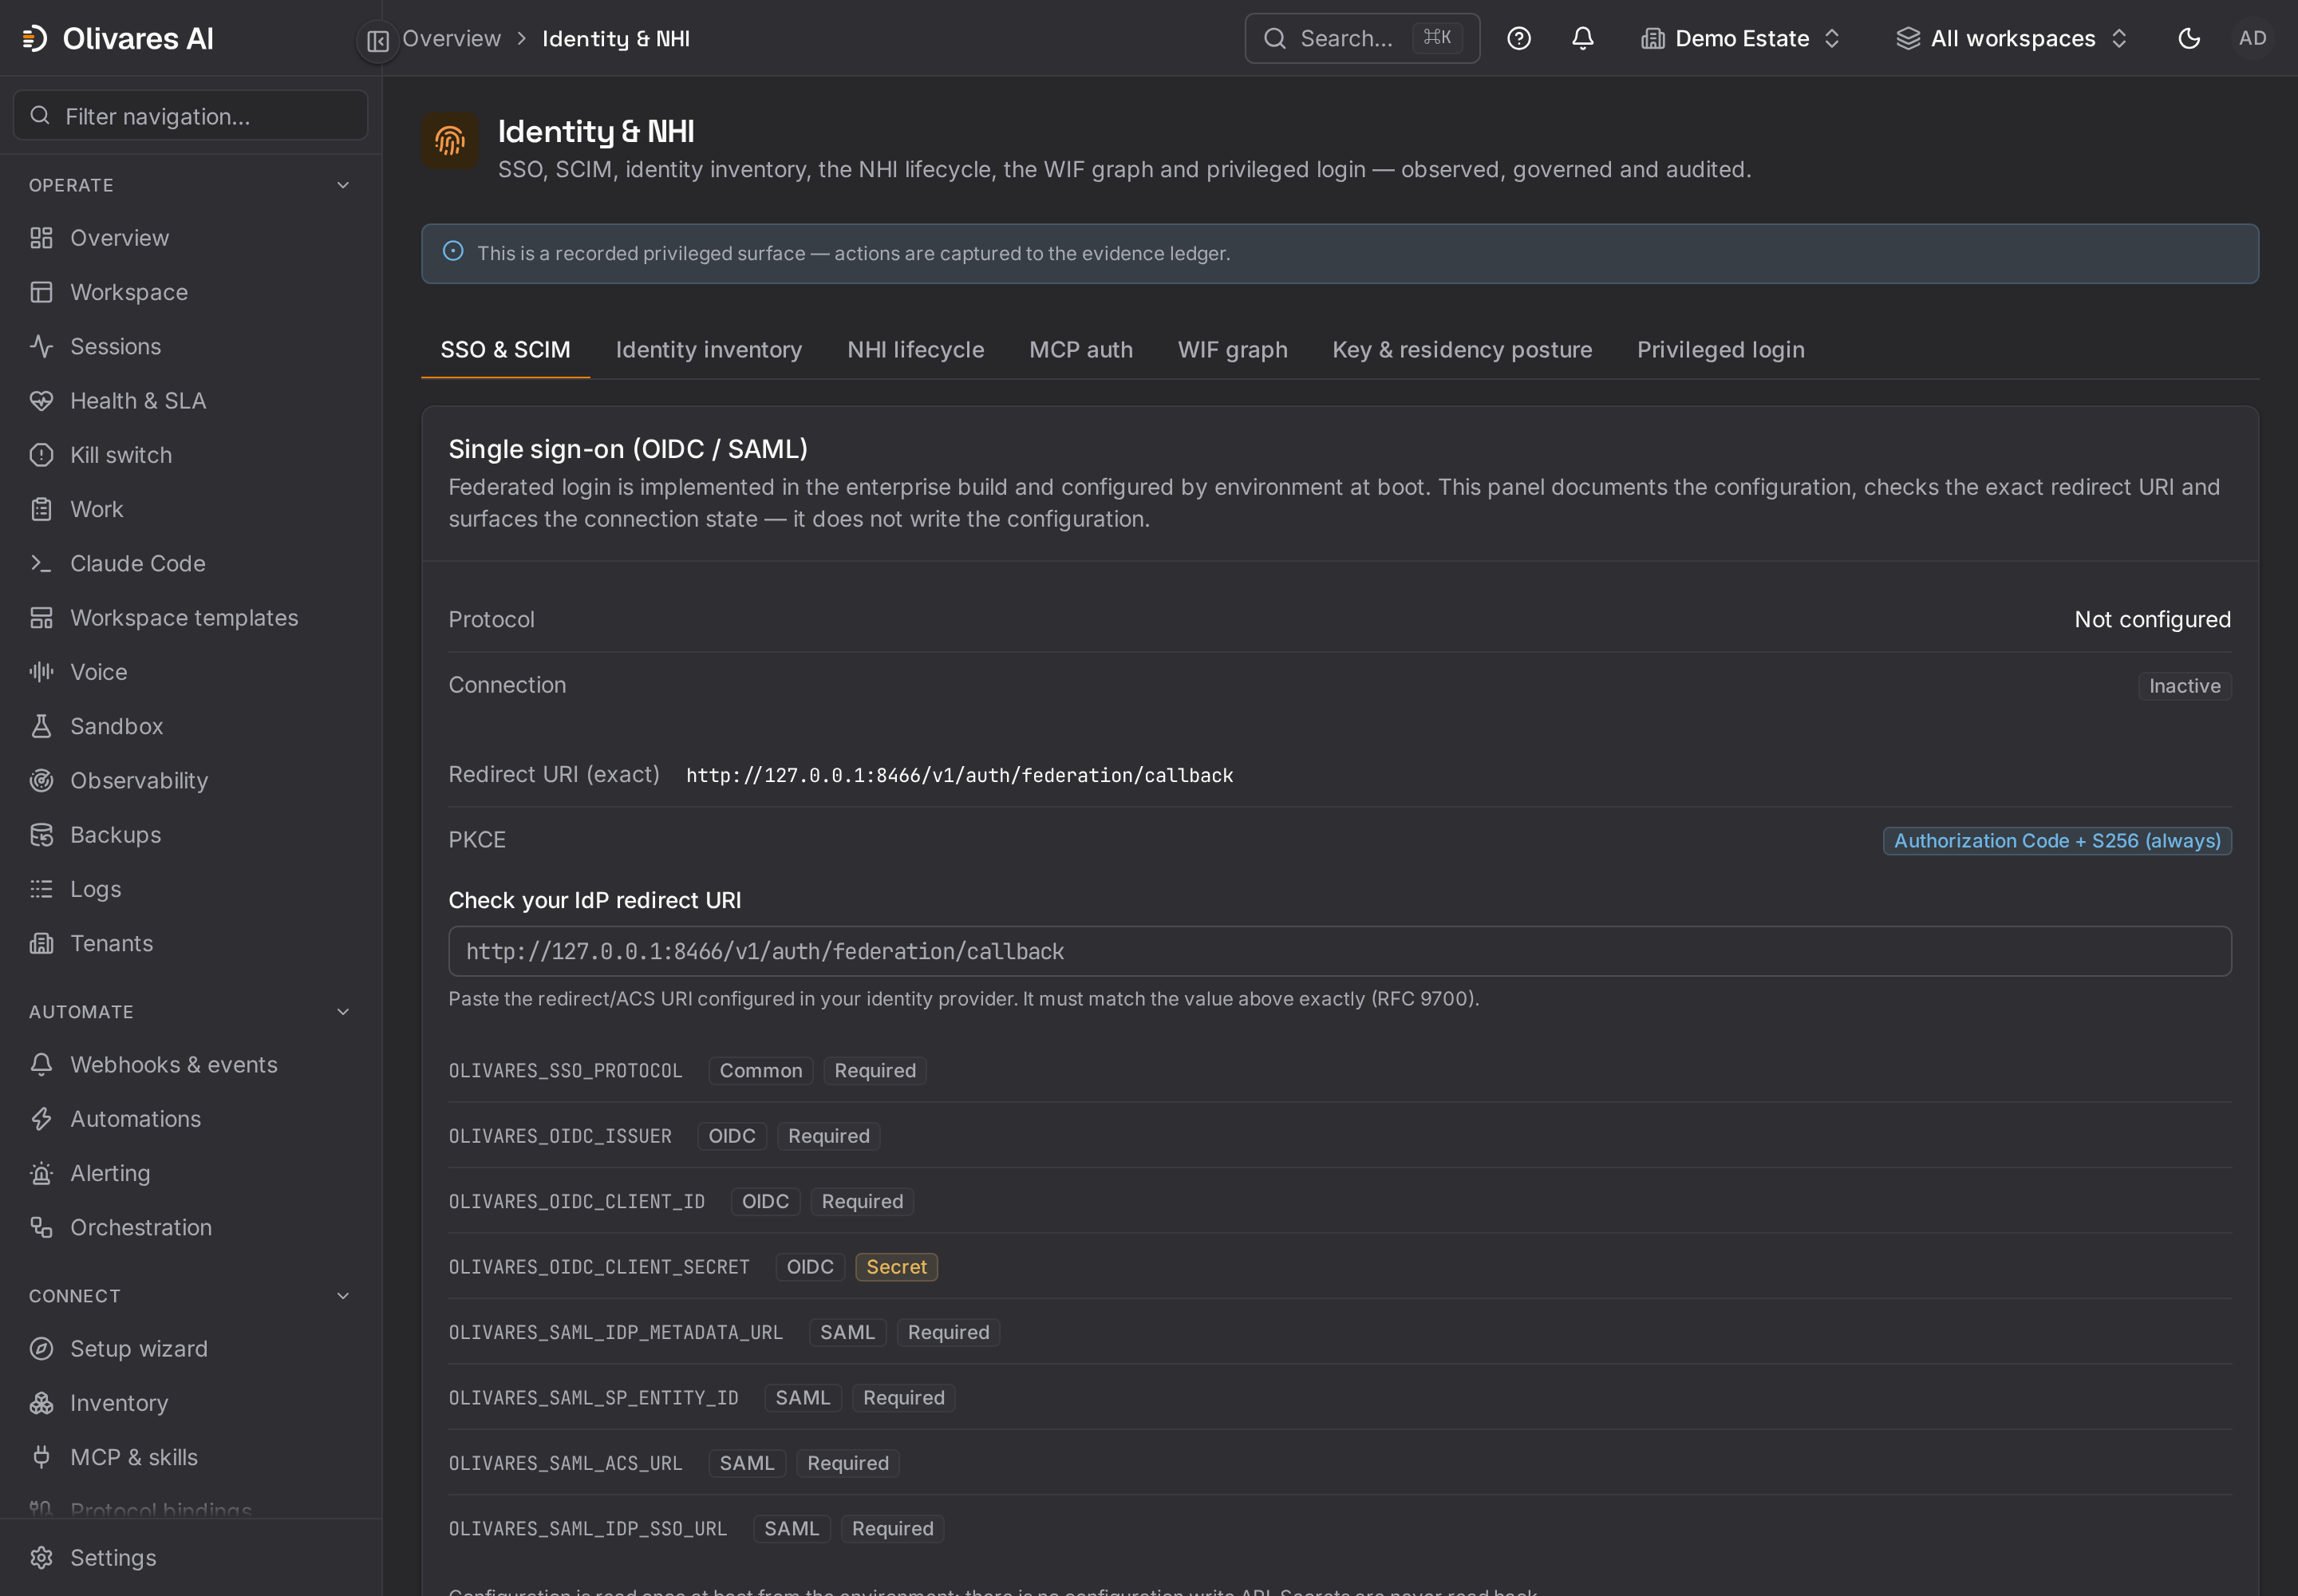
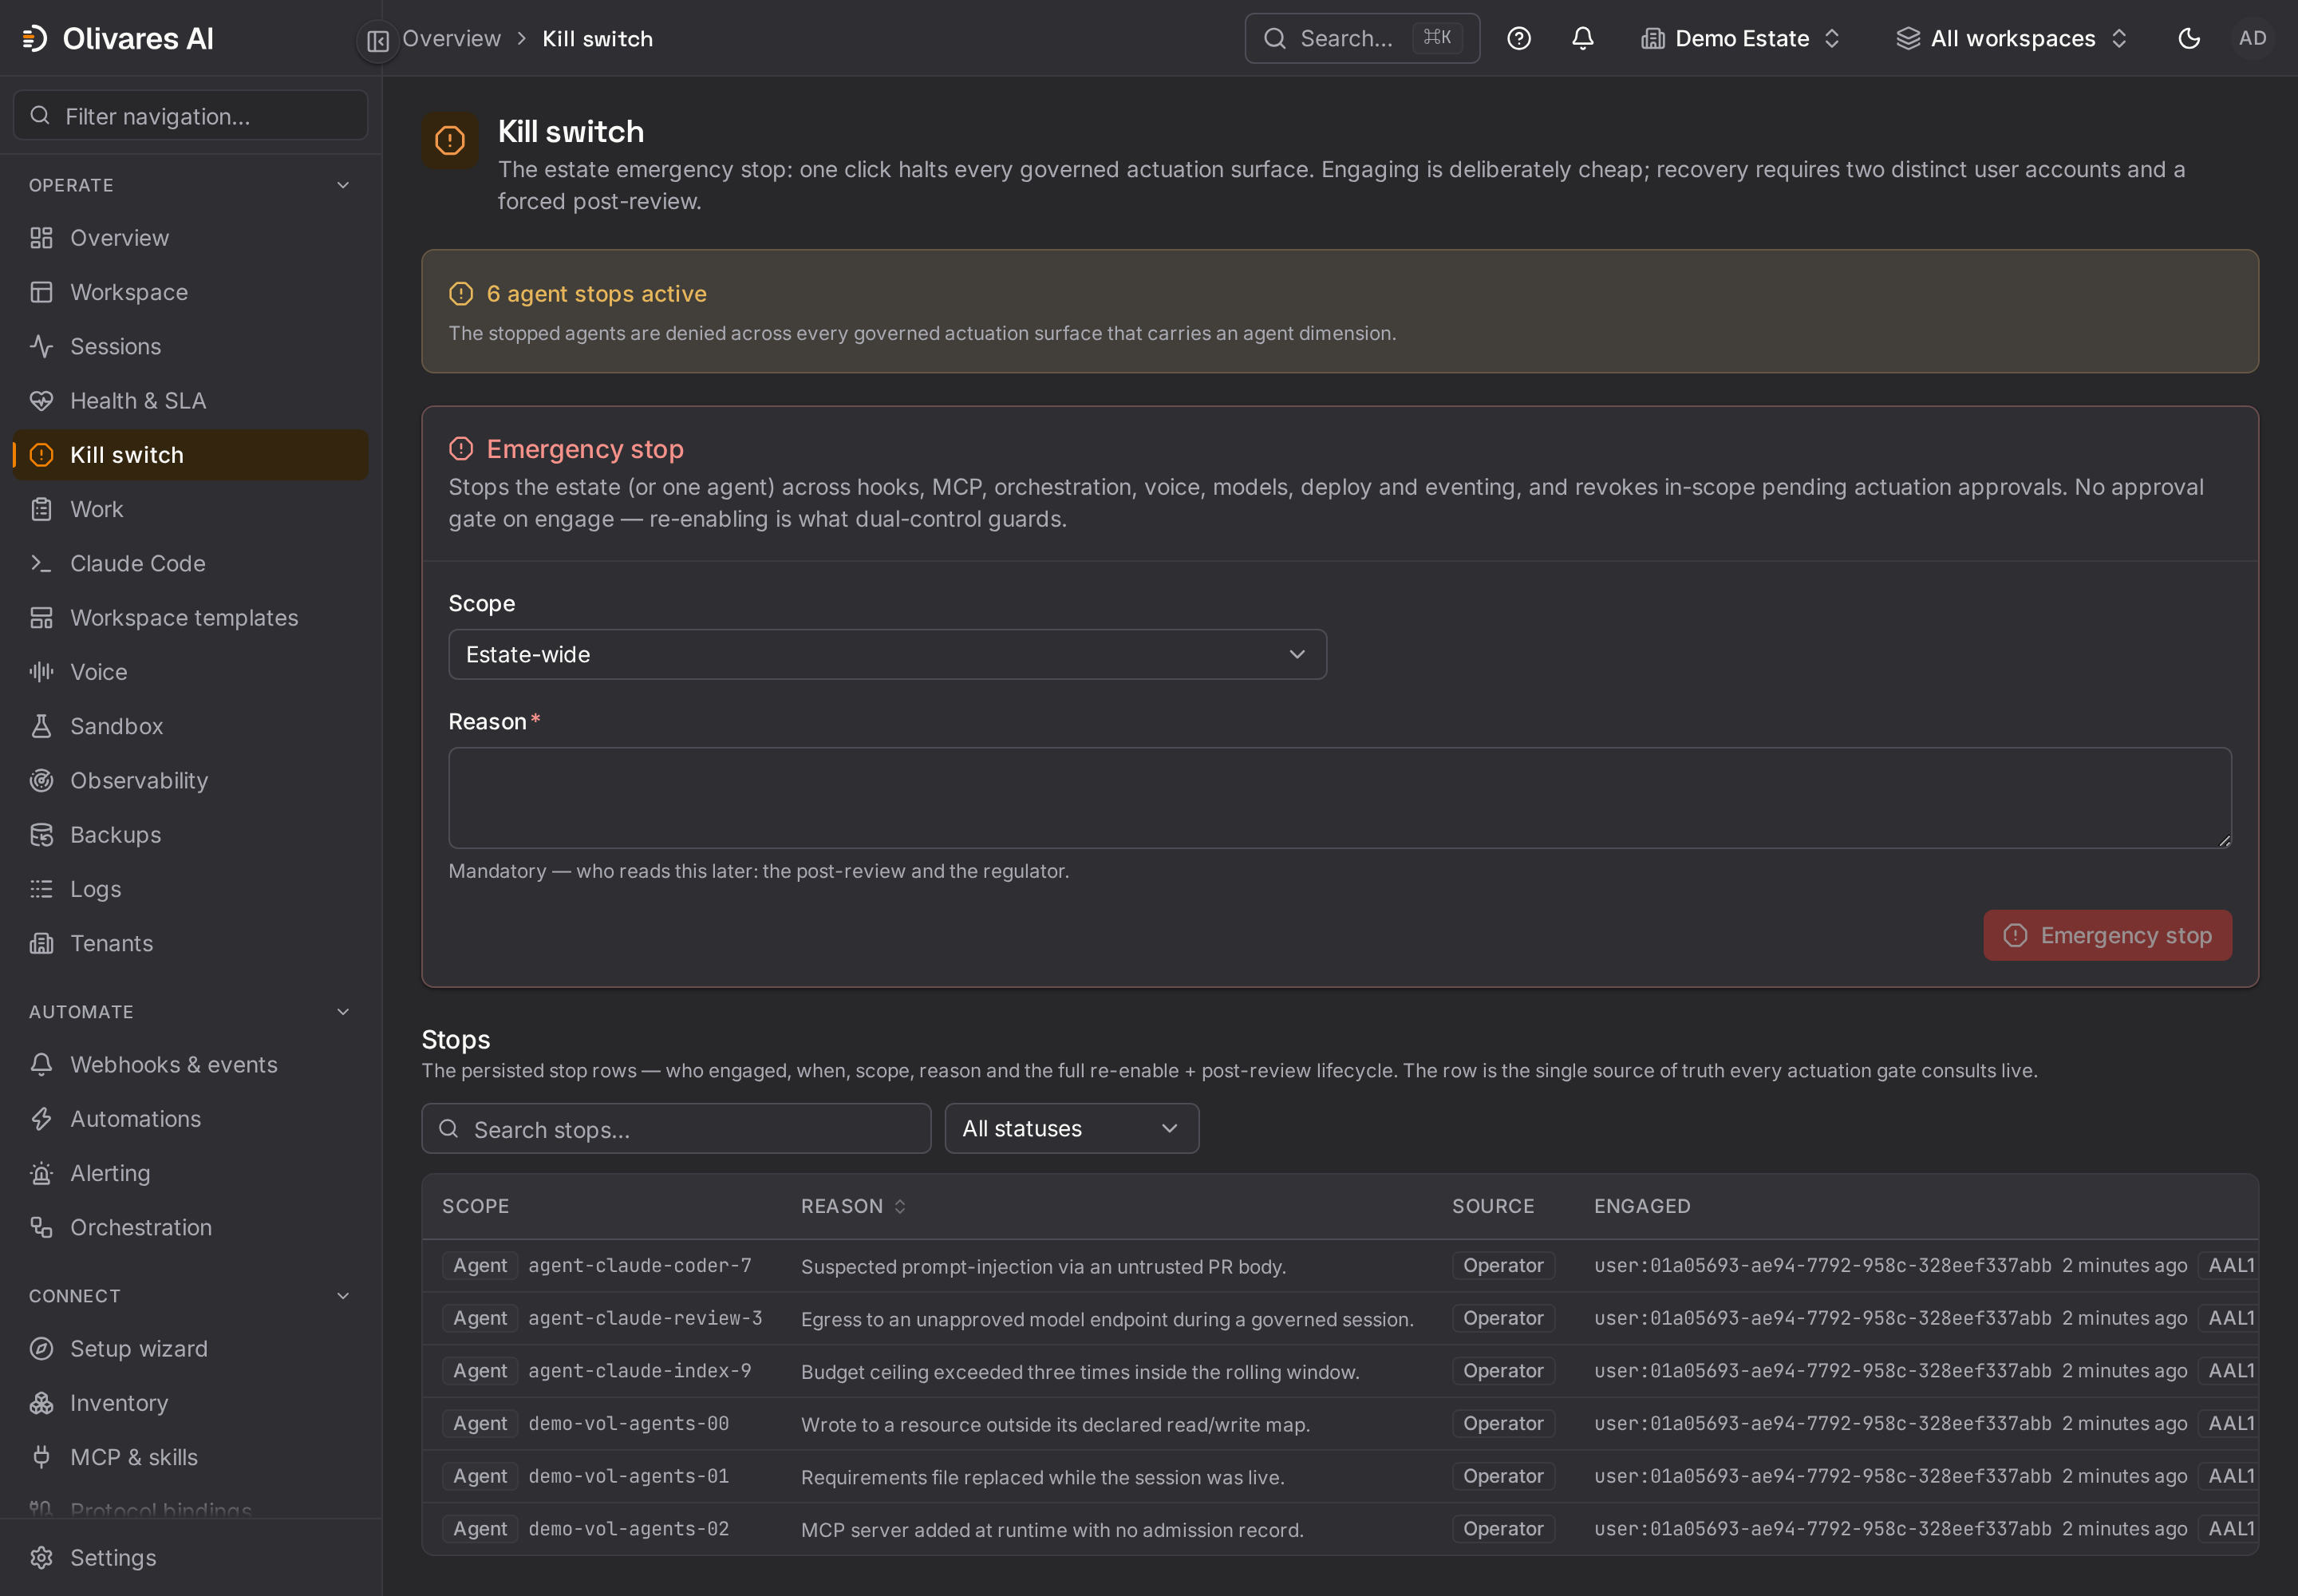
Zugriffskarte — Was jeder Agent über Ihren Bestand hinweg liest und schreibt — Ursprünge links, die berührten Ressourcen rechts, R/RW nach Farbe.Abweichung der geringsten Rechte — Den Abgleich der geringsten Rechte überlagern: unerwarteten Zugriff (beobachtet, nicht gestattet) und ungenutzte Gewährungen hervorheben.Orchestrierung & A2A — Agent-zu-Agent-Topologie — wer an wen delegiert, die laufenden Delegationsflüsse und die deklarierten Kadenzen. Lesezugriffe auf den Kommunikationsgraphen sind privilegiert und werden selbst auditiert.Inventar — Jeder Agent, jede Sitzung, jeder MCP, jedes Modell und jede Identität, die in Ihrem Bestand erkannt wurden.Beobachtbarkeit & Interoperabilität — Standardbasierte Erfassungszustände und Hauptbuch-korrelierte Trace-Detailanalyse. Die Kennzahlen gelten engine-weit (prozessglobal), nicht pro Mandant; Standards sind auf die Versionen und Reifegrade festgelegt, die die zuständigen Gremien deklarieren.Führungsübersicht — Kosten, Nutzung, Risiko und Compliance auf einen Blick — für die Details zur operativen Ansicht wechseln.Übersicht — Ihr KI-Bestand auf einen Blick — Inventar, Aktivität, Risiko, Compliance, Ausgaben und Zustand.Sicherheit & Forensik — Befunde der Schutzleitplanken, die Durchsetzungslage, die Anomalie-Warteschlange und manipulationssichere Vorfallforensik. Die Ebene ist standardmäßig detektivisch — sie zeichnet auf, sie blockiert nicht von sich aus, sofern die Durchsetzung nicht aktiviert und gesteuert ist.Viewer für Sitzungsaufzeichnungen — Einheitliche Zeitachse der Agentenaktivität und Governance-Nachweise für eine einzelne Sitzung.Identität & NHI — SSO, SCIM, Identitätsinventar, NHI-Lebenszyklus, WIF-Graph und privilegierte Anmeldung — beobachtet, gesteuert und auditiert.Daten, Wissen & Kontext — Governance-konforme Wissensdatenbanken, Abruf-Herkunft, das Prompt-Register, Agent-Speicher und Kontextrichtlinien.Plan — Die Änderung wird geplant. In diesem Schritt wird nichts geschrieben.Not-Aus — Die Notabschaltung des Bestands: Ein Klick stoppt jede gesteuerte Aktuierungsoberfläche. Das Auslösen ist bewusst niederschwellig; die Wiederherstellung erfordert zwei unterschiedliche Benutzerkonten und eine erzwungene Nachprüfung.